L’option OpenID Connect (OIDC) pour authentifier l’accès à Axiell Go a été introduite avec Axiell Go version 10. Le protocole OIDC permet à une application de déléguer l’authentification à un prestataire d’identité externe. Le prestataire d’identité se charge de la confirmation de vos informations d’identification dans un navigateur Web et autorise EMu, via un mécanisme sécurisé, à accéder aux informations de base du profil telles que le nom ou l’adresse électronique.
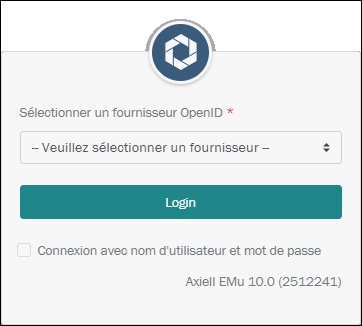
Lors de la configuration d’Axiell Go, la fenêtre de connexion s’affichera comme suit :
Vous trouverez ici toutes les informations concernant l’OIDC et sa mise en œuvre dans EMu.
Les étapes de configuration d’EMu pour OIDC décrites sous Enregistrer l’application peuvent être suivies pour Axiell Go avec les modifications suivantes :
- Définissez le type d’application sur Application Web.
- Origine JavaScript autorisée (Authorized JavaScript origin) doit correspondre à l’URL sur laquelle Axiell Go est hébergé, par exemple :
https://swanston.melbourne.axiell.com - URI de redirection autorisée (Authorized redirect URI) doit être l’URL complète (et non une adresse IP) et comporter
/callbackà la fin, par exemple :https://swanston.melbourne.axiell.com/callback
 Exemple : Google
- Accédez à la Google Cloud Console.
- Accédez à API & Services > Credentials.
- Repérez votre OAuth 2.0 Client ID.
- Sélectionnez Application type : Web application.
- Dans la configuration du client :
- Origines JavaScript autorisées : ajoutez les URL de base de votre application web (par exemple,
https://yourdomain.com). Ils servent à valider l’origine des requêtes. - URI de redirection autorisée : ajoutez les URL de redirection complètes (par exemple,
https://yourdomain.com/callback) vers lesquelles les utilisateurs sont redirigés après l’authentification.
- Origines JavaScript autorisées : ajoutez les URL de base de votre application web (par exemple,